Ein Berechtigungskonzept definiert, wer für welche Aufgabe auf welche Daten und Funktionen zugreifen darf. Es umfasst technische Rechte und organisatorische Freigaben. Die bloße Zugehörigkeit zu HR ist kein ausreichender Grund für uneingeschränkten Zugriff auf alle Personaldaten.
Stand: 15.09.2026Redaktionell erstellt mit KI-UnterstützungOhne Registrierung nutzbarca. 5 Min. Lesezeit
Wissen verstehen. Besser vorbereiten. Zusammenhänge, Beispiele und nächste Schritte.
Begriff & Zusammenhänge
Was ist dabei wichtig?
Rollen an Aufgaben ausrichten
Beschreiben Sie Lesen, Bearbeiten, Freigeben, Exportieren und Administrieren getrennt. Eine Vertretung braucht nicht automatisch sämtliche Rechte der vertretenen Person. Besonders sensible Vorgänge können eigene Rollen oder getrennte Ablagen erfordern.
Eintritt, Wechsel und Austritt verbinden
Rechte müssen mit Aufgabenänderungen angepasst werden. Prüfen Sie auch externe Dienstleister, zeitlich begrenzte Zugänge und Notfallkonten. Eine einmal erteilte Berechtigung darf nicht unbegrenzt ohne Kontrolle bestehen bleiben.
Wirkung testen
Eine dokumentierte Matrix beweist noch keine technisch korrekte Umsetzung. Testen Sie mit geeigneten Konten, ob fremde Akten, Exporte oder Schnittstellen tatsächlich gesperrt sind. Protokolle und regelmäßige Überprüfungen helfen, Abweichungen zu erkennen.
Ein Berechtigungskonzept legt fest, wer welche Informationen sehen oder bearbeiten darf. Ausgangspunkt ist die tatsächliche Aufgabe, nicht allein Hierarchie oder Vertrauen. Lesen, Ändern, Exportieren und Administrieren sind unterschiedliche Rechte.
Rollen sollten nachvollziehbar und möglichst sparsam vergeben werden. Eine Person kann mehrere Aufgaben erfüllen, ohne deshalb unbegrenzten Zugriff zu benötigen. Besonders sensible Datenbereiche verlangen differenzierte Regeln und gegebenenfalls getrennte Systeme.
Eintritt, Rollenwechsel und Austritt verbinden
Berechtigungen verändern sich im Beschäftigungsverlauf. Beim Wechsel in eine andere Abteilung müssen alte Rechte geprüft werden, statt nur neue hinzuzufügen. Beim Austritt sind Zugänge zeitgerecht zu entziehen und betriebliche Informationen geordnet zu übergeben.
Regelmäßige Überprüfungen sollten fachliche Verantwortliche einbeziehen. Technische Administratoren können nicht allein beurteilen, wer bestimmte Personaldaten beruflich benötigt. Notfallzugriffe brauchen klare Voraussetzungen, zeitliche Begrenzung und angemessene Nachvollziehbarkeit.
Beispiel: Rollenwechsel ohne angesammelte Sonderrechte
Eine fiktive Beschäftigte wechselt von der Abrechnung in die Personalentwicklung. Ihre bisherigen Abrechnungsrechte werden nicht einfach zusätzlich zu den neuen Rechten behalten. Die zuständigen Stellen prüfen erforderliche Aufgaben und entziehen nicht mehr benötigte Zugriffe. Der Wechsel wird dadurch auch datenschutzorganisatorisch abgeschlossen.
Grafisch erklärt
Den Zusammenhang sehen.
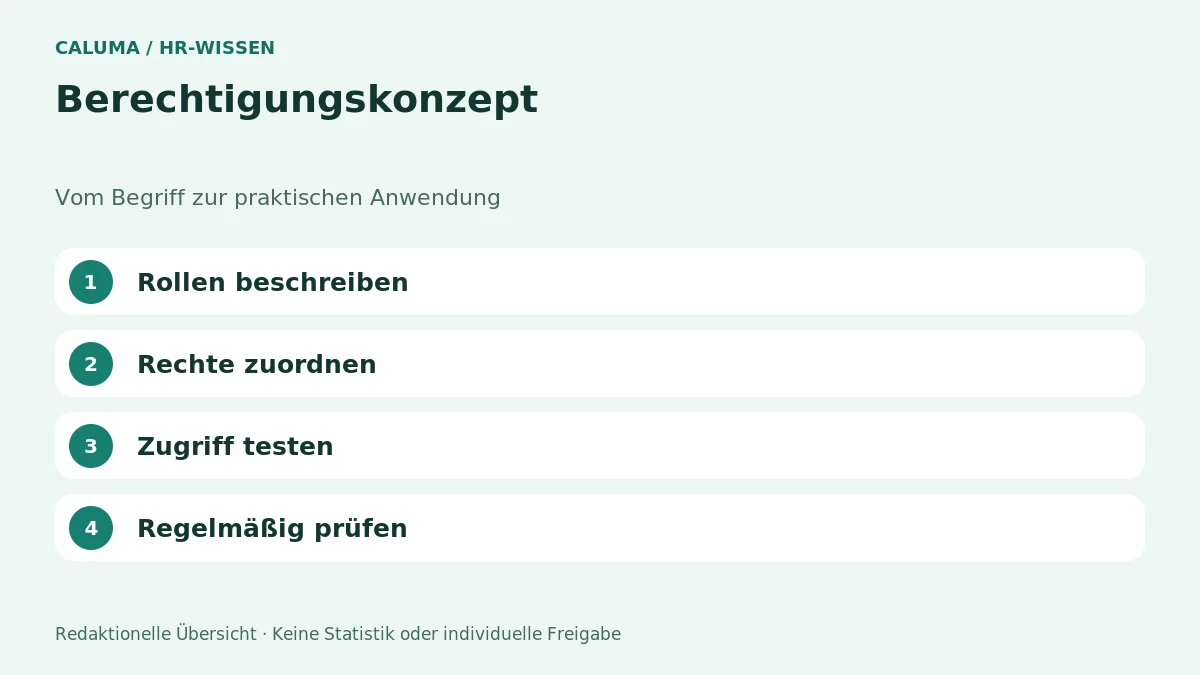
Berechtigungskonzept in vier Prüfperspektiven. Redaktionelle Orientierung; keine empirische Statistik und keine individuelle rechtliche Freigabe. Grafik vergrößern Grafik vergrößern ↗
Von der Erklärung in den Alltag.
Illustratives Beispiel
So lässt sich das Thema anwenden.
Praxisbeispiel: Eine Führungskraft wechselt den Bereich. Die alten Teamzugriffe werden entzogen, neue Rechte fachlich freigegeben und im Test kontrolliert. Ein globaler Administratorzugang wird nicht als schnelle Übergangslösung verwendet.
Fiktives Arbeits- oder Rechenbeispiel. Kein dokumentierter CALUMA-Kundenfall und keine Erfolgsgarantie.
Typischen Fehler vermeiden
Administrationsrechte als Komfortstandard vergeben
Notwendige Funktionen gezielt freigeben und privilegierte Zugänge besonders absichern.
Interaktive Vorbereitung
Vier Punkte für Ihren nächsten Schritt.
Markieren Sie, was Sie für Ihren eigenen Anwendungsfall bereits geklärt haben. Offene Punkte bleiben ausdrücklich offen.
Markierungen werden nicht gespeichert oder übermittelt. Sie bestätigen keine fachliche Prüfung.
FAQ / 10 Antworten
Häufige Fragen – ausführlich beantwortet.
Bedeutet eine Führungsrolle Vollzugriff?
Nein. Auch Führungskräfte benötigen nur die für ihre konkrete Aufgabe erforderlichen Informationen. Hierarchische Stellung ersetzt keine Zweck- und Erforderlichkeitsprüfung.
Warum sind Exportrechte besonders relevant?
Ein Export kann Daten aus den Schutzmechanismen des Systems herauslösen. Deshalb sollte er gesondert bewertet werden. Leserechte bedeuten nicht automatisch, dass große Datenbestände frei heruntergeladen werden dürfen.
Wer genehmigt Zugriffe?
Eine fachlich verantwortliche Stelle nach definierten Regeln. Die technische Einrichtung kann durch IT erfolgen. Genehmigung und Umsetzung sollten nachvollziehbar getrennt sein, wo dies sinnvoll ist.
Was passiert bei einem Abteilungswechsel?
Alte und neue Aufgaben werden zusammen betrachtet. Nicht mehr erforderliche Rechte werden entzogen. Nur zusätzliche Rechte zu vergeben führt langfristig zu übermäßigen Zugriffsmöglichkeiten.
Sind gemeinsame Benutzerkonten geeignet?
Sie erschweren Verantwortlichkeit und sichere Rechteverwaltung. Wo gemeinsame Zugänge technisch unvermeidbar erscheinen, müssen Alternativen und besondere Schutzmaßnahmen geprüft werden. Persönliche Zuordnung ist regelmäßig besser kontrollierbar.
Wie werden Notfallrechte behandelt?
Mit klarem Anlass, begrenztem Umfang und zeitlicher Begrenzung. Eine dauerhafte Vollberechtigung unter dem Namen Notfallzugang ist kein angemessenes Konzept.
Reicht eine jährliche Kontrolle?
Ein fester Prüfrhythmus kann ergänzen, ersetzt aber nicht anlassbezogene Änderungen. Eintritt, Wechsel, längere Vertretung und Austritt erfordern eigene Prozesse.
Muss jede Person alle Protokolle sehen dürfen?
Nein. Auch Protokolldaten können personenbezogen und sensibel sein. Zugriff und Auswertung benötigen einen festgelegten Zweck. Sicherheitskontrolle ist kein Freibrief für allgemeine Leistungsüberwachung.
Reicht ein Passwort für den Schutz von Personaldaten?
Nein. Identitätsschutz, Rollenrechte, technische Maßnahmen und organisatorische Verfahren müssen zusammenwirken.
Welche Arbeitshilfe passt zu diesem Thema?
Die Vorlage „Berechtigungsmatrix für HR-Daten“ unterstützt die strukturierte Vorbereitung. Sie ist bearbeitbar und enthält eigene Prüfpunkte. Eine fachliche oder rechtliche Freigabe wird dadurch nicht ersetzt.
Keine passende Frage gefunden. Bitte einen anderen Begriff versuchen oder die Suche zurücksetzen.
Redaktionelle TransparenzDie Quellen belegen rechtliche Grundlagen oder bieten institutionelle Vertiefung. Praktische Abläufe, Rechenkonventionen und Beispiele sind redaktionelle Arbeitsmodelle, keine behaupteten gesetzlichen Standards. Keine anwaltliche, steuerliche oder medizinische Prüfung. Der Redaktionsstand wird nicht automatisch aktualisiert.